 Получите свидетельство
 Вход




ГОУ Санкт - Петербургский Медицинский колледж №2
Компьютерные вирусы и защита от них
Преподаватель: Фёдорова Л. И.
Компьютерные вирусы
Компьютерные вирусы - это вредоносные программы, которые могут «размножаться» и скрытно внедрять свои копии в исполнимые файлы, загрузочные секторы дисков и документы.
После заражения компьютера вирус может начать выполнение вредоносных действий и распространение своих копий, а также заставлять компьютер выполнять какие-либо действия.
Основные источники вирусов:
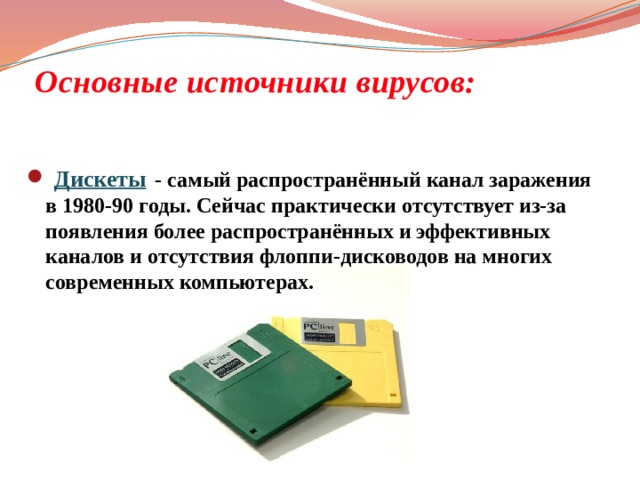
- Дискеты - самый распространённый канал заражения в 1980-90 годы. Сейчас практически отсутствует из-за появления более распространённых и эффективных каналов и отсутствия флоппи-дисководов на многих современных компьютерах.
Основные источники вирусов:
- Флеш-накопители (флешки) - большое количество вирусов распространяется через съёмные накопители, включая цифровые фотоаппараты, цифровые видеокамеры, цифровые плееры (MP3-плееры) и мобильные телефоны.
Основные источники вирусов:
- Электронная почта. Обычно вирусы в письмах электронной почты маскируются под безобидные вложения: картинки, документы, ссылки на сайты. В некоторых письмах могут содержаться действительно только ссылки, то есть если открыть ссылку, то можно попасть на специально созданный веб-сайт, содержащий вирусный код.
Основные источники вирусов:
- Интернет и локальные сети (черви) Черви используют так называемые «дыры» (уязвимости) в программном обеспечении операционных систем, чтобы проникнуть на компьютер. Злоумышленники используют заражённые компьютеры пользователей для рассылки спама или для DDoS-атак.
Классификация
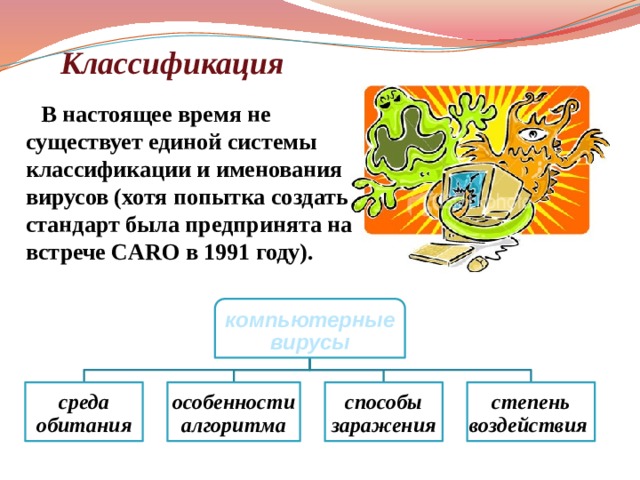
В настоящее время не существует единой системы классификации и именования вирусов (хотя попытка создать стандарт была предпринята на встрече CARO в 1991 году).
компьютерные вирусы
среда обитания
особенности алгоритма
способы заражения
степень воздействия
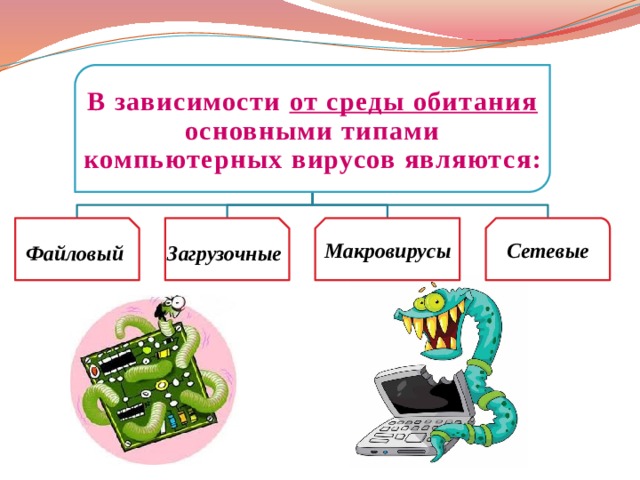
В зависимости от среды обитания основными типами компьютерных вирусов являются:
Файловый
Загрузочные
Макровирусы
Сетевые
Загрузочные вирусы
- Загрузочные вирусы – поражают не программные файлы, а загрузочный сектор магнитных носителей (гибких и жестких дисков).
При заражении дисков загрузочные вирусы «подставляют» свой код вместо программы, получающей управление при загрузке системы, и отдают управление не оригинальному коду загрузчика, а коду вируса.
Файловый вирус
- Файловые вирусы внедряются главным образом в исполняемые модули, т. е. В файлы, имеющие расширения COM и EXE .
- После запуска зараженного файла вирус находится в оперативной памяти компьютера и является активным (т.е. может заражать другие файлы) вплоть до момента выключения компьютера или перезагрузки операционной системы.
Макровирусы
- Макровирусы – поражают документы, которые созданы в офисных приложениях.
Заражение происходит при открытии файла документа в окне программы, если в ней не отключена возможность исполнения макрокоманд.
Сетевые вирусы
- Сетевые вирусы пересылаются с компьютера на компьютер, используя для своего распространения компьютерные сети, электронную почту и другие каналы.
Заражение локального компьютера происходит при их передаче по Всемирной паутине с серверов Интернета в браузер локального компьютера.
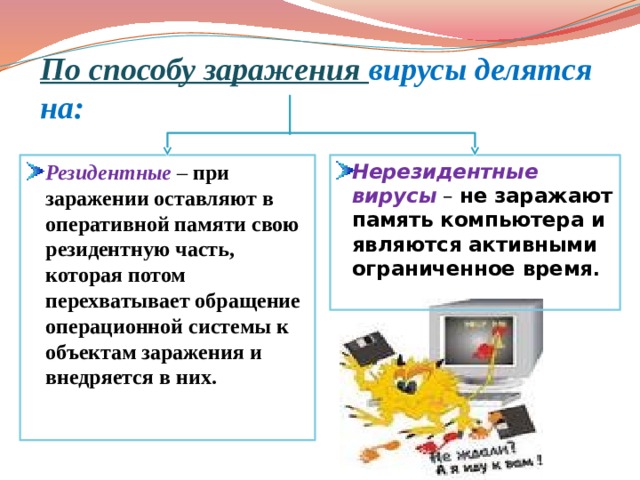
По способу заражения вирусы делятся на:
- Резидентные – при заражении оставляют в оперативной памяти свою резидентную часть, которая потом перехватывает обращение операционной системы к объектам заражения и внедряется в них.
- Нерезидентные вирусы – не заражают память компьютера и являются активными ограниченное время .
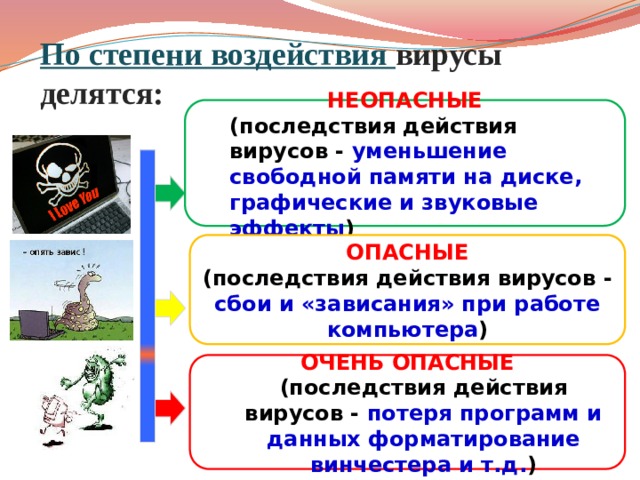
По степени воздействия вирусы делятся:
НЕОПАСНЫЕ
(последствия действия вирусов - уменьшение свободной памяти на диске, графические и звуковые эффекты )
ОПАСНЫЕ
(последствия действия вирусов - сбои и «зависания» при работе компьютера )
ОЧЕНЬ ОПАСНЫЕ
(последствия действия вирусов - потеря программ и данных форматирование винчестера и т.д. )
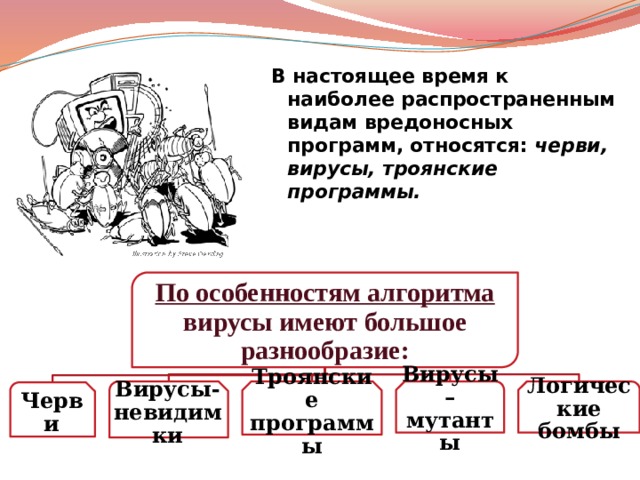
В настоящее время к наиболее распространенным видам вредоносных программ, относятся: черви, вирусы, троянские программы.
По особенностям алгоритма вирусы имеют большое разнообразие:
Вирусы-невидимки
Троянские программы
Вирусы – мутанты
Логические бомбы
Черви
Черви
Червь - саморазмножающийся и самораспространяющийся вирус, который специально создан для функционирования в сети ЭВМ. Он хранит свои модули на нескольких компьютерах - рабочих станциях сети.
- Червь, помимо своего оригинального алгоритма, может являться "средством передвижения" обычных вирусов, троянских коней, логических бомб.
Вирусы-невидимки
Вирусы-невидимки (стелс-вирусы) — вирус, полностью или частично скрывающий свое присутствие в системе, путем перехвата обращений к операционной системе, осуществляющих чтение, запись, чтение дополнительной информации о зараженных объектах (загрузочных секторах, элементах файловой системы, памяти и т. д.).
Троянские программы
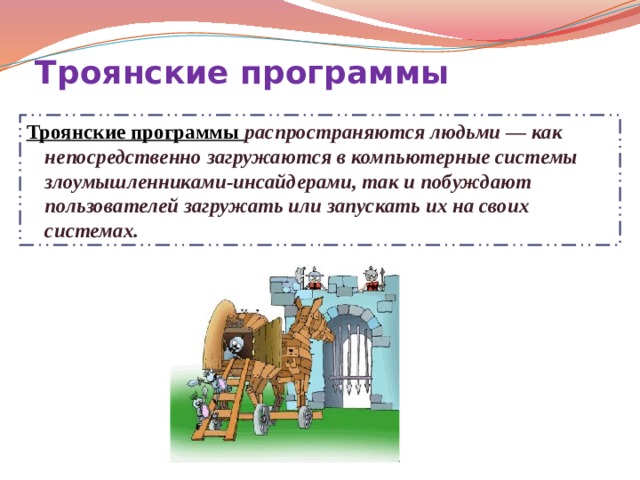
Троянские программы распространяются людьми — как непосредственно загружаются в компьютерные системы злоумышленниками-инсайдерами, так и побуждают пользователей загружать или запускать их на своих системах.
Вирусы – мутанты
Вирусы-мутанты - содержат алгоритмы шифровки-расшифровки, благодаря которым копии одного и того же вируса не имеют ни одной повторяющейся цепочки байтов.
Логические бомбы
Логическая бомба — программа, которая запускается при определённых временных или информационных условиях для осуществления вредоносных действий (как правило, несанкционированного доступа к информации, искажения или уничтожения данных).
Как уберечься от вируса
Основные признаки заражения компьютера вирусом:
- уменьшение объема свободной оперативной памяти;
- замедление загрузки и работы компьютера;
- непонятные (без причин) изменения в файлах, а также изменения размеров и даты последней модификации файлов;
Основные признаки заражения компьютера вирусом:
- ошибки при загрузке операционной системы;
- невозможность сохранять файлы в нужных каталогах;
- непонятные системные сообщения, музыкальные и визуальные эффекты и т.д.
- другие виды необычного «поведения» компьютера
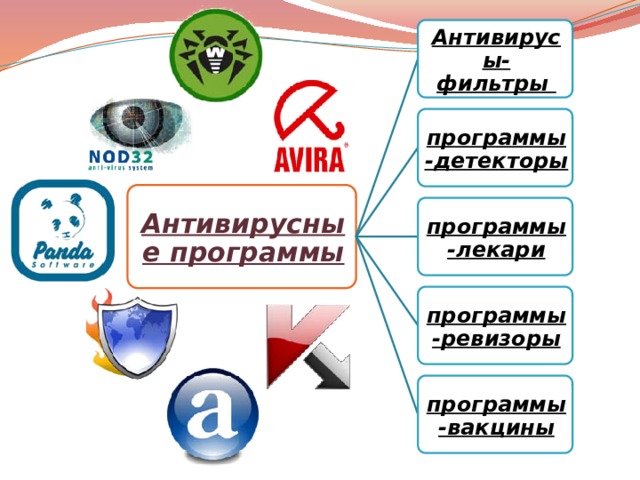
Антивирусы-фильтры
программы-детекторы
Антивирусные программы
программы-лекари
программы-ревизоры
программы-вакцины
Антивирусы-фильтры
Антивирусы-фильтры - это резидентные программы, которые оповещают пользователя обо всех попытках какой-либо программы записаться на диск, а уж тем более отформатировать его, а также о других подозрительных действиях (например о попытках изменить установки CMOS).
Программы-детекторы
Антивирусы-детекторы рассчитаны на конкретные вирусы и основаны на сравнении последовательности кодов содержащихся в теле вируса с кодами проверяемых программ.
Наиболее известные представители - Aidstest, Doctor Web, MicroSoft AntiVirus.
Программы-ревизоры
Ревизоры – это программы, которые анализируют текущее состояние файлов и системных областей диска и сравнивают его с информацией, сохранённой ранее в одном из файлов данных ревизора.
Анализируя сообщения программы-ревизора, пользователь может решить, чем вызваны изменения: вирусом или нет.
Программы-вакцины
К последней группе относятся самые неэффективные антивирусы - вакцинаторы . Они записывают в вакцинируемую программу признаки конкретного вируса так, что вирус считает ее уже зараженной.
DOCTOR WEB
В последнее время стремительно растет популярность антивирусной программы - Doctor Web . Dr.Web относится к классу детекторов - докторов, но имеет так называемый "эвристический анализатор" - алгоритм, позволяющий обнаруживать неизвестные вирусы.
" Лечебная паутина ", как переводится с английского название программы, стала ответом отечественных программистов на нашествие самомодифицирующихся вирусов-мутантов.
ADINF (Advanced Diskinfoscope)
ADinf относится к классу программ-ревизоров. Он позволяет контролировать диск, читая его по секторам через BIOS и не используя системные прерывания DOS, которые может перехватить вирус.
Принцип работы ADinf основан на сохранении в таблице копии MASTER-BOOT и BOOT секторов, список номеров сбойных кластеров, схему дерева каталогов и информацию обо всех контролируемых файлах.
Антивирус Касперского
Специально для защиты почтовых систем была создана программа «Антивирус Касперского». Выполняя в реальном времени или по требованию пользователей централизованную фильтрацию всех сообщений, проходящих через почтовый сервер, эта программа удаляет вирусы из электронной почты до того, как они достигнут адресата.
Avast!
Avast! — антивирусное программное обеспечение, которое может найти вирусы на жестком диске ПК, в его памяти, в загрузочных секторах и т.д. Поддерживается поиск вирусов в письмах, имеется блокиратор скриптов.
- Вирусная база постоянно обновляется и может быть скачана через Интернет . Содержит хранилище подозрительных и зараженных вирусами файлов , а также модуль сканирования перед загрузкой Windows.
NOD32
Антивирус NOD32 – осуществляет современную и надежную защиту компьютера от различных угроз. Улучшенные методы обнаружения, применяемые данной программой, осуществляют защиту даже перед будущими, потенциальными угрозами – новыми сетевыми червями и вирусами.
Преимуществом NOD32 считается его очень низкое потребления ресурсов системы, быстрая работа и проверенная пользователями способность обезвреживать практически все вирусы.
Спасибо за внимание!
 Компьютерные вирусы и антивирусные программы (2.33 MB)
 0
 992
 4
 Нравится
0


