 Получите свидетельство
 Вход

Защита личной информации в информационном пространстве
Куколева Алёна 10л
Интернет
Это сеть компьютеров и других подобных устройств, подключенных по всему миру, которые обмениваются и хранят информацию, благодаря которой люди могут общаться, учиться, смотреть фильмы, слушать музыку и так далее, независимо от границ и огромных расстояний .
История интернета
История Интернета началась в конце 50-х годов ХХ века, а именно, когда в 1957 году в СССР запустили первый искусственный спутник. Интернет стал единым средством информации, объединяющим людей по всей планете.
Можно свободно использовать результаты усилий, приложенных для его развития в Америке и других странах, стараясь, используя весь наш интеллект и талант для участия в общем деле.
Но и нформация в сети интернет не защищена и все меньше становится конфиденциальной.
Защита личных данных – это важная проблема для всех пользователей сети Интернет.
Для чего же нужно защищать свои данные и личную информацию?
Личную информацию и данные необходимо защищать , потому что она обладает особой ценностью, особенно если она предназначена для узкого круга людей.
Информацией могут воспользоваться ненадлежащим образом, значит нужно прилагать усилия, чтоб информация не стала средством причинения вреда.
Особенно будет неприятно, если она попадёт в руки злоумышленника или мошенника.
Что такое угрозы?
- Угроза – это потенциально возможное событие, действие, которое посредством воздействия на объект защиты может привести к нанесению ущерба.
Угрозы в информационном пространстве:
1. Угрозы конфиденциальности.
2. Угрозы целостности.
3. Угрозы доступности.
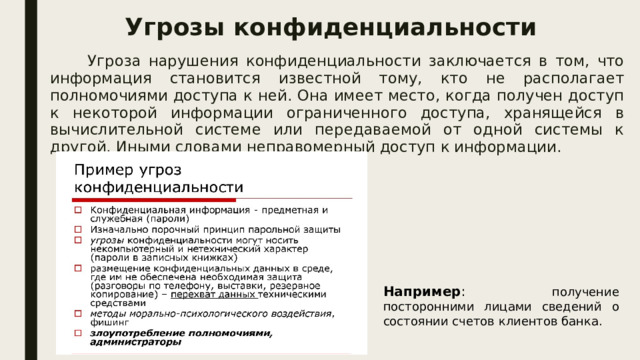
Угрозы конфиденциальности
Угроза нарушения конфиденциальности заключается в том, что информация становится известной тому, кто не располагает полномочиями доступа к ней. Она имеет место, когда получен доступ к некоторой информации ограниченного доступа, хранящейся в вычислительной системе или передаваемой от одной системы к другой. Иными словами неправомерный доступ к информации.
Например : получение посторонними лицами сведений о состоянии счетов клиентов банка.
Угрозы целостности
Это угрозы, связанные с вероятностью модификации той или иной информации, хранящейся в информационной системе.
Нарушение целостности может быть вызвано различными факторами — от умышленных действий персонала до выхода из строя оборудования. Это несанкционированная модификация, дополнение или уничтожение данных.
Например:
1. Внесение изменений в бухгалтерские проводки с целью хищения денежных средств.
2. Попытка злоумышленника изменить номер аккаунта в банковской транзакции, или попытка подделки документа.
3. Случайное изменение информации при передаче или при неисправной работе жёсткого диска.
4. Искажение фактов средствами массовой информации с целью манипуляции общественным мнением.
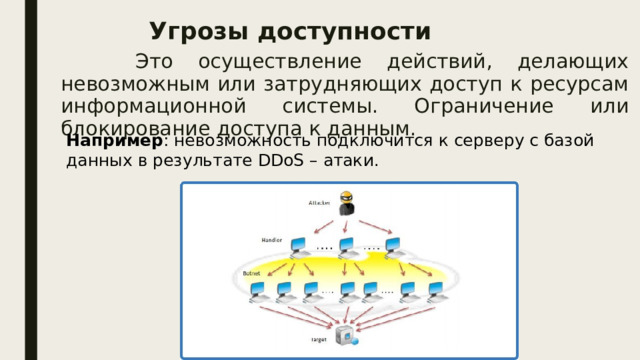
Угрозы доступности
Это осуществление действий, делающих невозможным или затрудняющих доступ к ресурсам информационной системы. Ограничение или блокирование доступа к данным.
Например : невозможность подключится к серверу с базой данных в результате DDoS – атаки.
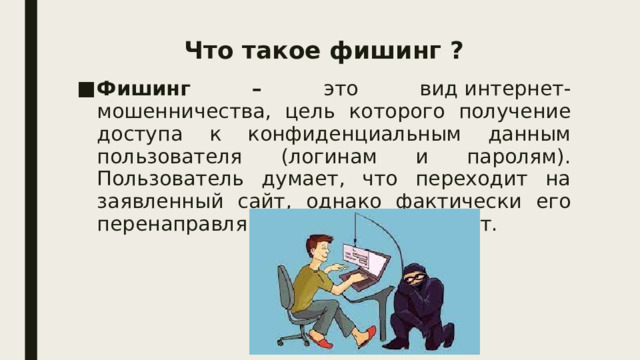
Что такое фишинг ?
- Фишинг – это вид интернет-мошенничества, цель которого получение доступа к конфиденциальным данным пользователя (логинам и паролям). Пользователь думает, что переходит на заявленный сайт, однако фактически его перенаправляют на подставной сайт.

- Возможно, будучи самым распространенным типом фишинга, он зачастую использует технику «spray and pray» , благодаря которой хакеры выдают себя за некую легитимную личность или организацию, отправляя массовые электронные письма на все имеющиеся у них адреса электронной почты. Такие письма содержат характер срочности .
Например: сообщая получателю, что его личный счет был взломан, а потому он должен немедленно ответить.
Их цель заключается в том, чтобы своей срочностью вызвать необдуманное, но определенное действие от жертвы.
Например : нажать на вредоносную ссылку, которая ведет на поддельную страницу авторизации. Там, введя свои регистрационные данные, жертва, к сожалению, фактически передает свою личную информацию прямо в руки мошенника.

- Злоумышленник получил доступ к электронной почте сотрудников, в результате чего были раскрыты личные данные более 100 000 пожилых пациентов, включая имена, даты рождения, финансовую и банковскую информацию, номера социального страхования, номера водительских прав и страховую информацию.

Предотвращение угрозы фишинга
Большинство данных о нашем доступе к веб-сайту получаются с помощью фишинга. Мошенничество может применяться в отношении к другой информации, такой как персональные данные, данные платежной карты, данные для входа в банк или доступа к почтовым ящикам.
Чтобы предотвратить угрозу фишинга не нужно переходить на непроверенные сайты/ссылки.

СПАМ- как угроза
СПАМ - это анонимные не запрошенные массовые рассылки, нежелательные сообщения в любой форме , которые отправляются в большом количестве. Чаще всего спам отправляется в форме коммерческих электронных писем, присланных на большое количество адресов, а также через мгновенные и текстовые сообщения (SMS), социальные медиа или даже голосовую почту.
Как распознать спам?
Если сообщение электронной почты или любая другая форма массовой коммуникации является нежелательной и вводит в заблуждение , возможно, она является спамом.

Защита от спама
- Никогда не публикуйте свой электронный адрес на публичных сайтах и сервисах. Если его все-таки необходимо указать, делайте это с осторожностью.
- Вы также можете создать одноразовый адрес электронной почты, который можно использовать для обзоров новостей или подписок.
- Следует установить антиспам.
Антиспам — это модуль программного обеспечения, который предотвращает и блокирует нежелательные электронные письма, такие как спам .
Антиспам использует различные средства для фильтрации нежелательных сообщений, например, «белые» и «черные» списки, списки адресов, авторитетные почты и соответствующие ключевые слова.
Что такое DoS- и DDoS-атаки?
- DoS и DDoS-атаки – это хакерская атака на вычислительную систему с целью довести её до отказа, то есть создание таких условий, при которых добросовестные пользователи системы не смогут получить доступ к предоставляемым услугам.
Атаки типа «отказ в обслуживании» (DoS) являются предшественниками DDoS-атак.
Исторически DoS-атаки были основным способом нарушения работы компьютерных систем в сети. DoS-атаки происходят с одной машины и могут быть очень простыми; базовая ping-атака может быть выполнена путем отправки большего количества запросов на целевой сервер, после чего он может эффективно обрабатывать и реагировать.
Атаки с участием нескольких компьютеров или других устройств, нацеленные на одну и ту же жертву, считаются DDoS-атаками из-за их распределенного дизайна.
Из этих двух, DDoS-атаки являются более распространенными и разрушительными в современном интернете. Из-за относительной простоты покупки или создания группы вредоносных машин, способных отправлять огромное количество интернет-трафика на цель, злоумышленники могут использовать сети устройств.
Предотвращение рисков угроз
- При использовании веб-сайтов следует обращать внимание на различные виды интернет-угроз:
- DoS и DDoS-атаки: обычно затрудняют доступ к веб-сайту или интернет.
- Фишинг: большинство данных о нашем доступе к веб-сайту получаются с помощью фишинга. Мошенничество может применяться в отношении к другой информации, такой как персональные данные, данные платежной карты, данные для входа в банк или доступа к почтовым ящикам. Чтобы предотвратить угрозу фишинга не нужно переходить на непроверенные сайты/ссылки.
- Спам: различные типы сообщений о новых предложениях, товарах и акциях от разных компаний. Хотя в этом случае последствием часто является просто наше раздражение, есть также электронные письма, которые на первый взгляд выглядят нормально, но содержат скрытые или недействительные ссылки. Эти ссылки могут вести на фишинговые или зараженные вирусами веб-сайты, где могут осуществляться атаки вредоносных программ и программ-вымогателей.
- Перенаправление: перенаправление на другие веб-сайты, где хакеры взламывают безопасность и добавляют перенаправление на другие опасные веб-сайты.
- При регистрации где-либо следует придумать сложный логин и пароль, который никому нельзя говорить.

Чем большее количество дополнительных мер безопасности применяется, тем меньше вероятность взлома системы безопасности хакерами. Еще одной важной функцией безопасности является брандмауэр , который защищает устройство от внешних угроз.

Что такое Брандмауэр?
- Брандмауэр — это защитный экран между глобальным интернетом и локальной компьютерной сетью организации. Он выполняет функцию проверки и фильтрации данных, поступающих из интернета.
В зависимости от настроек брандмауэр может пропустить их или заблокировать (например, если обнаружит вирусы и хакерскую атаку) системным ресурсам, либо этот доступ будет затруднён.

Как наказывается?
- Нарушение требований настоящего Федерального закона влечет за собой дисциплинарную, гражданско-правовую, административную или уголовную ответственность в соответствии с законодательством Российской Федерации.
Надеюсь, Вам было интересно. Пройдите опрос!

 Защита личной информации в информационном пространстве (5.19 MB)
 0
 698
 19
 Нравится
0


